セキュリティ技術・ ゼロトラストへの取り組み
Security Security
患者情報や業務データといった機密情報を どのように守りながら運用しているのかご紹介します。

- トップ
- セキュリティ技術・ゼロトラストへの取り組み

医療・介護DXに求められるセキュリティ 医療・介護DXに 求められるセキュリティ
医療・介護の現場では、患者情報や業務データなど重要な情報を日常的に扱います。 小山では、DXの推進と同時にセキュリティ対策を事業の基盤と位置づけ、 万全な体制のもと安全に利用できる環境の構築に取り組んでいます。
ポリシー
Policy Policy
-
01
情報資産の保護
重要な情報資産を適切に管理し、漏えいや不正利用を防止します。取り扱うデータの種別に関わらず、統一した高いレベルで厳格に保護します。
-
02
全社的な取り組み
部門単位ではなく、組織全体で統一された方針のもと運用。就業規則レベルで遵守を明文化し、全社員が責任を持って取り組む体制を整えています。
-
03
継続的な改善
セキュリティ対策に完成はありません。技術の進化や脅威の変化に応じて、常に対策の見直しと強化を行っています。
Background Background
セキュリティに 向き合うきっかけ
小山のセキュリティへの取り組みが本格化したきっかけは、エモテット(Emotet)が国内で猛威を振るった時期にさかのぼります。当時、関係先を装った巧妙なスパムメールが増加し、正規のメールとの判別が難しいケースも多く見られるようになっていました。
こうした状況を受け、小山では情報セキュリティ上のリスクを改めて見直し、社内のシステム環境や運用体制の強化に着手しました。病院や介護施設は、人々の暮らしを支えるライフラインです。小山の供給が止まれば、医療・介護の現場にも影響を及ぼしかねません。 だからこそ、コストをかけてでも事業を止めないための備えが必要だと判断し、従来の境界型セキュリティに頼るのではなく、ゼロトラストを中核に据えたセキュリティ体制へと全面的な刷新を進めました。
ゼロトラストの考え方
Concept Concept
従来の「境界型防御」は、社内ネットワークに入れば安全という前提に立ったアプローチです。 しかし、テレワークやクラウド活用が当たり前になった現代では、この前提は通用しません。 「ゼロトラスト」とは、社内・社外を問わず、すべてのアクセスを前提として検証するという考え方です。 ユーザーや端末、アクセス状況に応じて適切に制御することで、 万が一、侵入を許したとしても被害を最小限に抑える設計になっています。
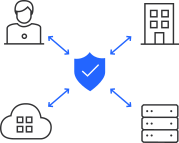
- すべてのアクセスを 検証する
- 社内・社外、場所やネットワークの境界に関係なく、ユーザー・デバイス・アプリケーションなど、すべてのアクセスを検証し、アクセスの正当性をリアルタイムで確認します。
-
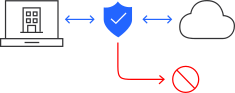
- 社内外を問わず、 出入口を監視・制御する
- 外から内へのアクセス(入口)だけでなく、内から外への通信(出口)も常に監視・検証します。不正な通信や情報の持ち出しを検知・ブロックし、情報漏えいを未然に防ぎます。
-
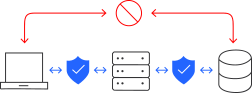
- 内部の横展開を防ぎ、 被害の拡大を抑える
- 社内の端末やサーバー間の通信(内部の横展開)もすべて監視・制御します。不正アクセスやマルウェアの侵入後の拡散(ラテラルムーブ)を検知・ブロックし、被害の拡大を防ぎます。
-
技術的な取り組み
Action Action
-
Action 01
端末・インフラの全社刷新
複数の多層防御エージェントを全社に展開。PC約1,250台・スマートフォン約1,000台を一斉更新し、端末性能も最新のスペックへ統一しました。旧来のスペックでは多層エージェントの安定運用に耐えられないため、ハードウェアの刷新と並行して導入を進めました。
-
Action 02
段階的な最適化
ベンダー講習で製品特性と設定知識を獲得し、社内主導で最適化を推進。稼働初期は誤検知や業務影響も生じましたが、細粒度の許可・遮断調整を繰り返し、安定稼働までに約2~3年をかけて運用を実現させました。
-
Action 03
分割・隔離設計
隔離できる最小単位はスマートフォン1台・PC1台・サーバー1台から、拠点レベル、データセンター、回線の元栓まで。緊急時には遠隔で即時初期化・隔離が可能な仕組みを備えています。局所的に止め、他拠点の業務は継続させる。60拠点を抱える小山で被害が最小化できる理由です。
-
Action 04
データの保護
取り扱うデータ種別に関わらず、いずれも高いレベルで厳しく保護します。個人情報が集中する領域は専用端末・専用ネットワークで切り離し、リスクを構造的に減らしています。
-
Action 05
24時間365日の 監視体制
自動検知アラートを外部SOC(セキュリティ運用センター)が一次確認し、社内チームが最終判断・指示を行います。 非稼働時間帯も緊急遮断が可能な契約でカバーし、小山の業務時間外でも対応できる体制を整えています。

組織体制・ガバナンス
Governance Governance
- 専任チームの設置
- 社内にセキュリティチームを新設し、運用・監視・改善を担当。問題発生時は社員がセキュリティチームへ即時連絡し、チームが初動対応にあたる体制を整えています。また、必要に応じて外部専門家の知見を取り入れながら、客観的な視点でのチェック体制も構築しています。
-
- 就業規則への明文化と教育
- セキュリティ遵守を就業規則レベルで明文化。新卒・中途問わず全社員への教育とテストを徹底し、満点合格がPC付与の条件です。試験は実務水準の難易度に設定されており、形式的な理解ではなく行動レベルでリテラシーを高めることを重視しています。
-
- 内製力の強化
- 外部ベンダーに任せきりにせず、内製ノウハウの蓄積を方針として掲げています。関東圏のコミュニティ・勉強会・ハンズオンへの参加を制度化し、旅費・宿泊費・受講費を会社が負担。一回数十万円に及ぶ高度なセキュリティ講習の受講も積極的に推奨しています。
-
- 資格・認証
- ISMS・プライバシーマークを取得し、取引先の病院・介護施設からのセキュリティチェックシートにも対応できる信頼性を担保。登録情報処理安全確保支援士(登録セキスペ)を保有するほか、IPA高度試験の複数保有者も在籍。ITパスポートは社員の約10~15%が取得しており、業界内でも高い水準を保っています。
-
インシデント対応フロー
Incident Flow Incident Flow
-
01
検知・通報
システムが未知の挙動(未許可ソフトの実行等)を自動検知し、外部のセキュリティオペレーションセンターと社内チームへ通知。社員からの通報窓口も整備されており、セキュリティチームへの報告系統を定めています。
-
02
初動・封じ込め
緊急度に応じて端末・サーバー・拠点単位で自動・即時隔離。遠隔での初期化命令も可能です。外部ベンダーが一次解析し、社内チームが最終的な許可・遮断の判断を行います。
-
03
復旧・再発防止
影響範囲を局所化しながら業務継続を最優先に。他領域への影響を遮断し、誤検知や端末紛失などの事例にも対応。改善のためのフィードバックをします。
今後の展望
Future Future
ゼロトラストに終わりはない。その時々の脅威に対して、常に対応し続けなければならない。小山のセキュリティチームの共通認識です。近年、生成AIを悪用した攻撃ツールの登場により、偵察から侵入・攻撃完了までが数十秒以内に完了するというレポートも出ています。これまでは規模の小さな組織は攻撃対象外だった時代も、AI活用により片っ端から狙われる時代に変わりつつあります。 小山では、新たな脅威・脆弱性が発見されればタイムリーに対処し、必要に応じて製品・体制の見直しを継続。社内人材の育成も制度として定着させており、内製基盤を強化し続けています。さらに、こうした取り組みで培ったノウハウを、取引先の病院・介護施設のセキュリティ強化にも活かしていく計画が動き出しています。財務の制約や専任の人材が不足しているという構造的な課題を抱える医療現場に対し、小山が積み重ねてきたものを低コストで展開することで、医療・介護DXの安全な推進を支援していきます。
取得資格・認証
Certification Certification
- ISMS
- ISO27001に基づく情報セキュリティマネジメントシステムを認証取得。組織全体での情報セキュリティ管理を実証しています。
- プライバシーマーク
- 個人情報保護体制の充実を第三者機関が認定。取引先の病院・施設からのセキュリティチェックシートにも対応できる信頼性を担保します。
- DX認定制度 取得
- 国が定める基準を満たし、DX推進に積極的に取り組む企業だけが得られる「DX認定事業者」。現場理解に基づくDXの実績を公的に裏付けています。
- 高度専門人材 複数在籍
- 経産省が認定する情報セキュリティの国家資格「登録情報処理安全確保支援士」をはじめ、高度な専門資格を有する人材が複数在籍しており、情報セキュリティを支えています。